ES smogė „Tinder“ valdančiai grupei: 11 mln. eurų bauda už nuslėptus duomenis
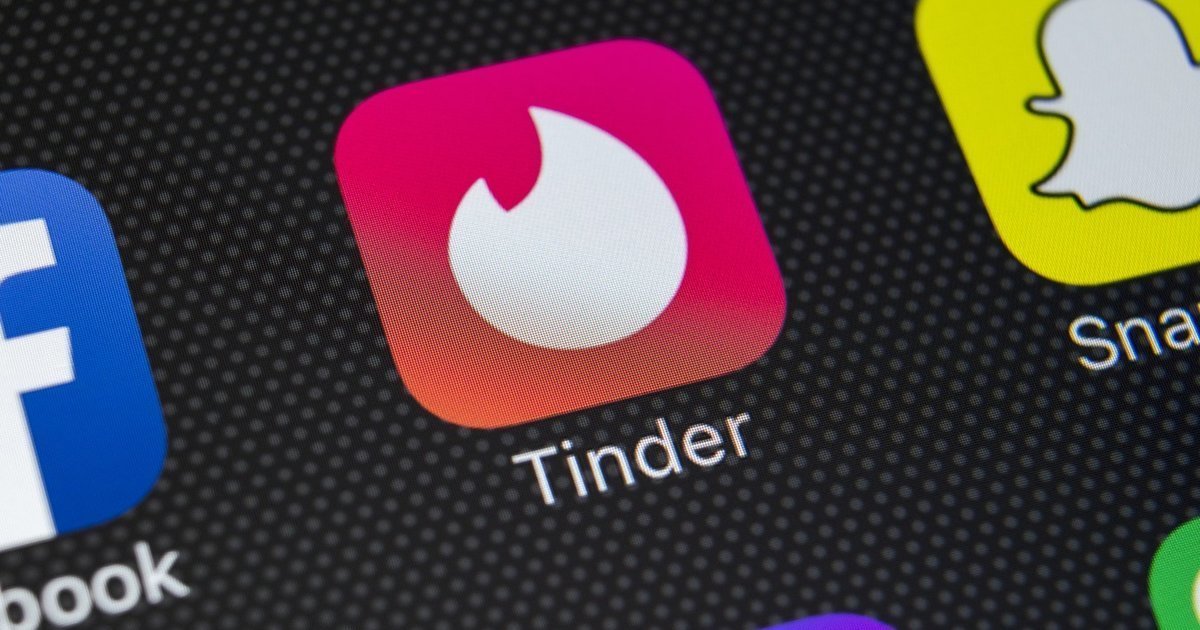
Europos Sąjunga penktadienį skyrė 11 mln. eurų baudą pažinčių programėlę „Tinder“ valdančiai bendrovei, nes ši neužtikrino naudotojams tinkamos prieigos prie jų asmens duomenų.
Airijos duomenų apsaugos komisija (DPC) bendrovei „Match Group“ skyrė baudą, atitinkančią 12 mln. JAV dolerių. Institucija nustatė, kad „Tinder“ duomenų atsisiuntimo priemonė neatitiko ES duomenų apsaugos taisyklių.
Tyrimas pradėtas 2020 metais
DPC tyrimą pradėjo 2020 m. ir nurodė „Match Group“ per tris mėnesius suderinti asmens duomenų tvarkymą su ES Bendrojo duomenų apsaugos reglamento (BDAR) reikalavimais.
Daugelis JAV technologijų bendrovių savo Europos padalinius registruoja Airijoje. Dėl to šios šalies priežiūros institucijai tenka pareiga užtikrinti, kad būtų laikomasi BDAR.
Komisija nustatė, kad „Tinder“ savitarnos funkcija „Download My Data“ („Atsisiųsti mano duomenis“) neparodydavo kai kurių asmens duomenų kategorijų, apie tai neinformuodama naudotojų. Kitais atvejais ji pateikdavo tik apibendrintus duomenis.
DPC nurodė, kad nors įrankis buvo pristatytas kaip galimybė gauti savo „Tinder“ duomenų kopiją, naudotojai per jį negaudavo visų savo asmens duomenų.
Pasak DPC komisaro pavaduotojo Grahamo Doyle’o, tokios priemonės neprivalo pateikti visų asmens duomenų, tačiau naudotojams turi būti sąžiningai ir skaidriai paaiškinta, kokia informacija jiems suteikiama.
„Match Group“ pranešė ketinanti šį sprendimą apskųsti.
Bendrovės atstovo spaudai teigimu, „Tinder“ viso tyrimo metu bendradarbiavo su DPC, o „Match Group“ neabejoja įdiegtomis naudotojų privatumo apsaugos priemonėmis.
Inga Stumbrienė prisiminė lemtingą akimirką: ką pajuto pirmąkart sutikusi Aivarą
Microsoft“ sutrikimai ima trauktis: kas keičiasi „Outlook“ ir kitose paslaugose